Intuitiv, schnell und immer aktuell - jetzt Handelsblatt App installieren.
Finanzvergleich AnzeigeSoftwarevergleich AnzeigeImmobilienservices Anzeige
Luftaufnahme einer Ölraffinerie mit Kraftwerk, Lagertanks, Rohrleitungen und Schornsteinen die über OT-Netzwerke gesteuert werden. Bild: Adobe Stock / Bild-Nr. 306624047
Geopolitische Krisen, verschärfte NIS2-Sanktionen und die Beschleunigung von Cyberangriffen durch KI bringen Versorgungs- und Produktionsunternehmen direkt an die Front. Dadurch entscheidet die Absicherung der Operational Technology (OT) ihrer Anlagen auch über die wirtschaftliche und gesellschaftliche Resilienz. Doch die industrielle Infrastruktur Deutschlands ist noch immer voller Lücken. Verantwortliche müssen dringend priorisieren.
Die Geschäftsführung eines deutschen Kraftwerks hatte nicht damit gerechnet, dass es nur 20 Minuten dauern würde, bis der Pentester Zugriff zur Turbinensteuerung erlangte. Sie hatte 2025 den Dienstleister eigens engagiert, um physische, menschliche und digitale Sicherheitslücken in ihrer industriellen Infrastruktur ausfindig zu machen. Von den Einlass- und Zugangskontrollen zu kritischen Anlagen bis zur Konfiguration der Komponenten im industriellen Netzwerk (Operational Technology, OT) lief an diesem Tag alles falsch, was aus Sicherheitsperspektive möglich war.
Klingt ausgedacht? Mitnichten, wie Pentester Patrick Latus in dem aktuellen „Playbook für OT-Sicherheit“ von Rhebo zu berichten weiß. Und die Gründe dafür sind gut nachvollziehbar.
Industrielle Infrastruktur hatte aufgrund spezialisierter Systeme, autarkem Betrieb und individueller Architektur in der Vergangenheit wenig zu befürchten. Für Cyberangreifende war die IT nicht nur einfacher, sondern finanziell auch lukrativer.
Mit der Effizienzsteigerung industrieller Prozesse und deren digitaler Steuerung verschiebt sich jedoch zusehends die Angriffsfläche. Produktionslinien, Energie- und Logistiknetze sind längst keine isolierten Inseln mehr. Die industriellen Steuerungsnetze (Operational Technology, OT) verschmelzen mit der IT und KI-Anwendungen. Gleichzeitig hinkt bei Lebenszyklen von mehreren Jahrzehnten und der unbedingten Notwendigkeit ununterbrochener Verfügbarkeit der Anlagen die Cybersicherheit hinterher.
Die Konsequenz dieser Entwicklungen ist besorgniserregend: Immer häufiger sind industrielle Anlagen von Cyberangriffen betroffen und kommen zum Stillstand. Die jüngsten Ereignisse in mehreren US-amerikanischen Häfen North Carolinas(Quelle 1) und Wasserunternehmen in mindestens sieben Bundesstaaten (Quelle 2) verdeutlichen den Trend. An mehreren Standorten musste auf manuellen Betrieb umgestellt werden. Kritische Abläufe wurden verzögert oder kamen zum Erliegen. Dezember 2025 schalteten Angreifende sogar eine Turbine in einem polnischen Kraftwerk ab (Quelle 3). Es geht längst nicht mehr nur um Ransomware, sondern um die gezielte Störung physischer Anlagen.
Viele Unternehmen wiegen sich nach wie vor in falscher Sicherheit. Eine klassische Firewall oder Standard-IT-Tools greifen in den komplexen, oft jahrzehntealten OT-Umgebungen (Stichwort „Legacy-Systeme“) zu kurz. Das zeigen neben Pentests auch Ergebnisse aus Schwachstellenbewertungen, bei denen über einen definierten Zeitraum die OT-Kommunikation flächendeckend auf bestehende Fehlkonfigurationen und Sicherheitslücken untersucht wird (Abb. 1). Während ein Pentest oft einen sehr spezifischen Angriffsvektor verfolgt, betrachtet eine Schwachstellenbewertung die Cybersicherheit auf digitaler Ebene ganzheitlich über alle aktiven Systeme hinweg.
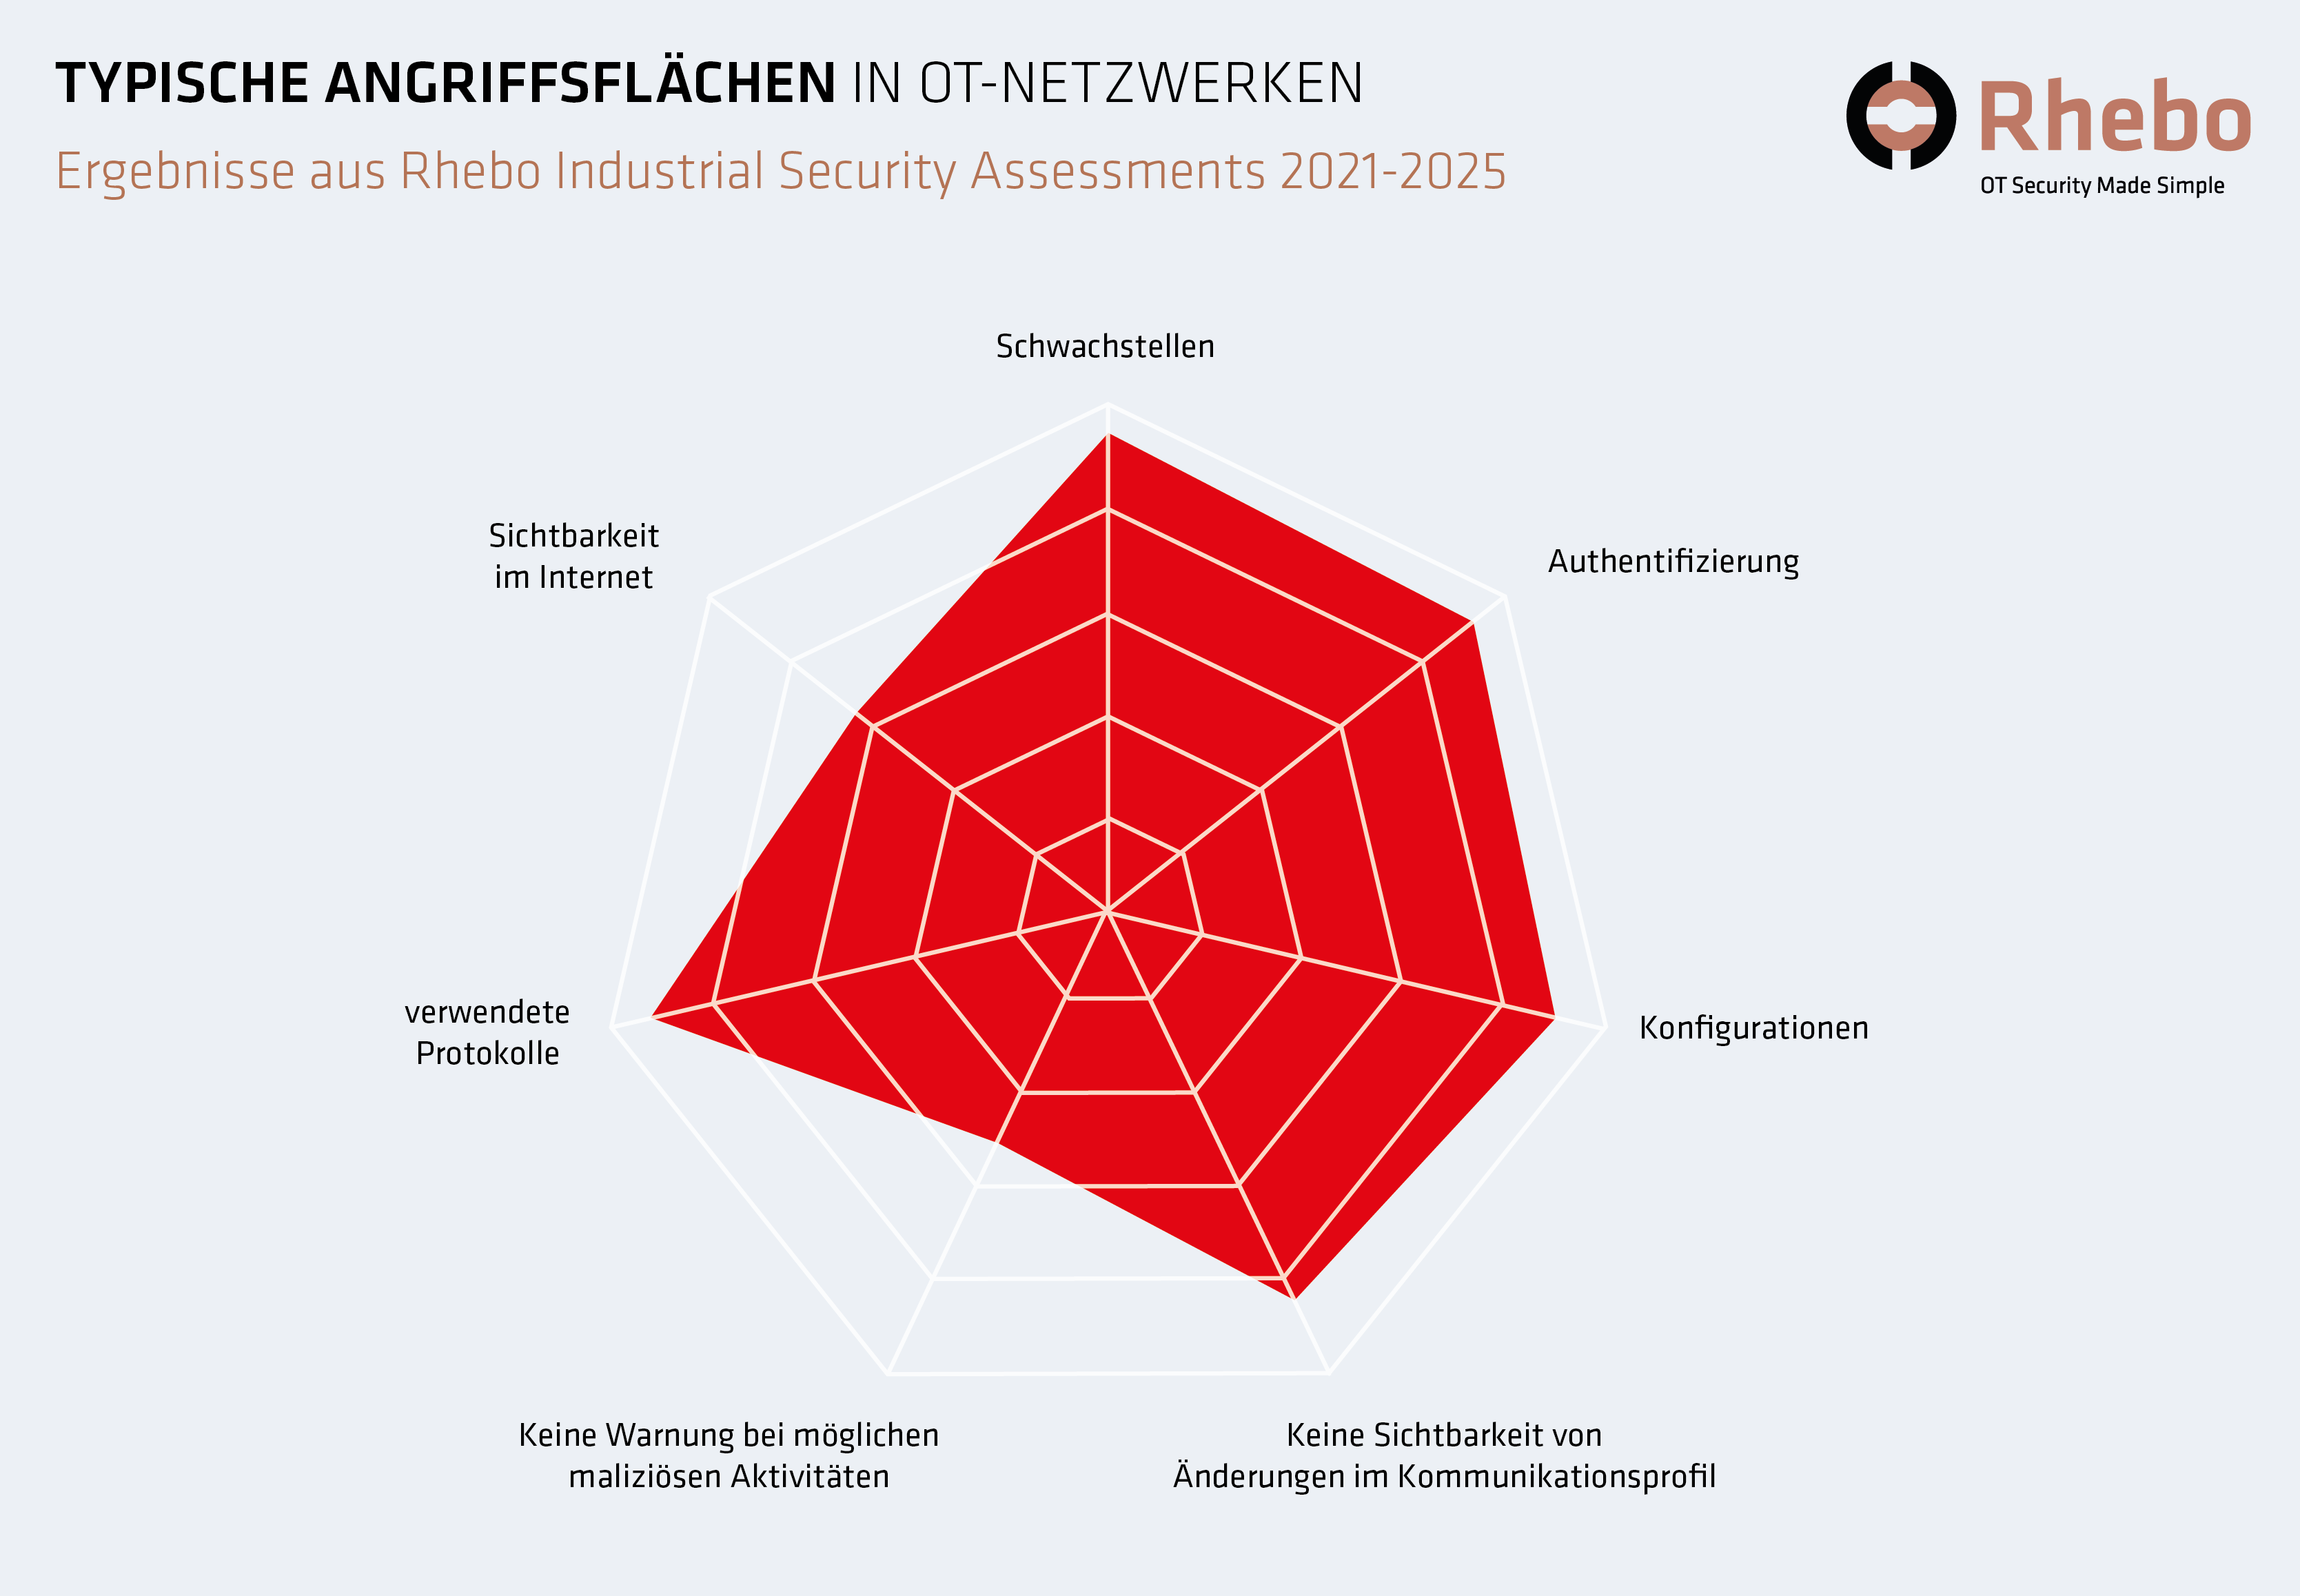
Abb. 1: Die durch die Schwachstellenbewertung Rhebo Industrial Security & Stability Assessment identifizierten Angriffsflächen in OT-Netzwerken haben sich in den Jahren 2021-2025 nicht wesentlich verändert.
Beide Analysemethoden legen zwei Achillesfersen in der OT offen:
Das grundlegende Vorhängeschloss der Firewall mag in der OT triviale Cyberangriffe effektiv herausfiltern. Wie der Vorfall in Poland Ende Dezember 2025 zeigt, gehen Angriffe jedoch längst an den Firewalls vorbei. Bei einer Angriffswelle in Dänemark im Mai 2023 erfolgte der Angriff sogar über die Firewalls selbst (Quelle 4).
Wenn die Angreifenden erst einmal im Netzwerk sind, bewegen sie sich im toten Winkel der Firewalls. Dann helfen nur noch Angriffserkennungssysteme (SzA) innerhalb der Infrastruktur als „Second Line of Defense“.
Bei all der Kritik am Zustand der Cybersicherheit in industriellen Infrastrukturen müssen jedoch vier Rahmenbedingungen berücksichtigt werden, in denen sie sich bewegt:
Entsprechend kann nur handlungsfähig bleiben, wer klug priorisiert und die Sicherheitslücken schließt, die a) „mission critical“ sind und b) mit überschaubarem Aufwand abgestellt werden können (low hanging fruits).
Cybersicherheit ist kein Endzustand, sondern ein kontinuierlicher Prozess. Für das Management gilt jetzt, vom Reagieren ins Agieren zu kommen. Das bedeutet, Transparenz im eigenen Netz zu schaffen und Best Practices umzusetzen.
Versetzt in die Rolle eines Angreifers zeigt dies eine Kooperation von Pentester Patrick Latus (ITrocks) und den OT-Security-Pionieren von Rhebo im "Playbook für OT-Sicherheit nach Art eines Pentesters”. Der neue Praxisleitfaden funktioniert somit als Übersicht und Checkliste für wirkungsvolle Sicherheitsmaßnahmen.
Impressum:
Rhebo GmbH
Spinnereistr. 7 / Halle 6a, 2.OG
04179 Leipzig
T: +49-341-3937900
@: Info@rhebo.com